Ferramentas de inteligência artificial estão acelerando a descoberta de vulnerabilidades em softwares usados por grande parte da internet. A mudança pode ajudar equipes de defesa a corrigir falhas antigas, mas também reduz o intervalo disponível para aplicar atualizações antes que criminosos tentem explorar os mesmos problemas.
Uma reportagem da Reuters publicada nesta sexta-feira, 23 de outubro, reuniu a avaliação de sete profissionais de cibersegurança. Eles concordam que o ritmo de descoberta e de desenvolvimento de códigos de exploração ficou mais rápido, embora divirjam sobre quanto isso resultará em ataques realmente bem-sucedidos.
Mais falhas encontradas, em menos tempo
A empresa de inteligência de ameaças VulnCheck informou que o número anual de registros de vulnerabilidades cresceu 100%. A companhia atribui esse salto a uma combinação entre ferramentas de IA para localizar falhas e a ampliação da capacidade das organizações autorizadas a registrar novos CVEs.
O serviço da VulnCheck para recebimento de descobertas registrou aumento de dez vezes nas submissões em um ano. Segundo a empresa, 51% dos pesquisadores que enviaram relatos declararam ter usado IA para encontrar a vulnerabilidade.
Esses números não significam que a IA seja a única causa do crescimento. Mais pesquisadores, mais programas de divulgação responsável e maior capacidade de registro também elevam a quantidade de falhas documentadas. O dado central é que tarefas antes limitadas a especialistas agora podem ser automatizadas e executadas continuamente.
O caso do PHP
O alerta ganhou urgência após a divulgação de falhas críticas no PHP, linguagem presente em muitos sites e aplicações. A OpenAI informou que um pesquisador de sua iniciativa Patch the Planet encontrou uma das vulnerabilidades usando um modelo de IA, enquanto a empresa Wiz identificou de forma independente os dois problemas.
Os mantenedores do PHP lideraram a preparação das correções, com apoio de pesquisadores e provedores de infraestrutura. Organizações foram orientadas a identificar versões vulneráveis e instalar as atualizações aplicáveis.
Segundo a Reuters, alguns operadores de sites governamentais na Europa e em outras regiões preferiram retirar serviços do ar enquanto não conseguiam atualizar seus sistemas. A medida buscou reduzir a exposição durante o período entre a divulgação pública e a aplicação do patch.
A janela dos defensores ficou menor
No modelo tradicional, localizar uma falha complexa e transformar a descoberta em um método funcional de ataque podia exigir semanas ou meses. Sistemas de IA conseguem analisar grandes bases de código sem interrupção e auxiliar a criação de testes em horas, comprimindo esse calendário.
A VulnCheck organiza o risco em cinco frentes: descoberta de vulnerabilidades, desenvolvimento de exploração, coordenação automatizada de ataques, expansão da superfície exposta por novas ferramentas e riscos próprios de sistemas avançados.
O problema não está apenas em encontrar mais erros. A mesma automação que ajuda equipes de segurança a revisar código pode tornar técnicas ofensivas acessíveis a pessoas com menos conhecimento especializado. Isso exige correções mais rápidas, inventários atualizados de software e coordenação antecipada entre mantenedores, fornecedores de nuvem e órgãos públicos.
Mais alertas não significam necessariamente mais invasões
Especialistas ouvidos pela Reuters fizeram uma ressalva importante: vulnerabilidade divulgada não equivale a ataque bem-sucedido. Algumas falhas descobertas por IA aparecem em condições raras ou são difíceis de transformar em um método confiável de invasão.
No caso recente do PHP, empresas de monitoramento observaram tentativas agressivas de exploração. Ao mesmo tempo, pesquisadores acompanhados pela Reuters relataram que parte das tentativas iniciais não conseguiu produzir uma ferramenta funcional. Havia relatos ainda não conclusivos de possíveis comprometimentos.
Esse contraste evita duas conclusões precipitadas. A primeira seria minimizar o risco porque nem toda tentativa funciona. A segunda seria afirmar que toda nova falha produzirá uma onda de ataques. O efeito mais provável no curto prazo é o aumento de emergências de correção e de interrupções preventivas.
O que organizações devem fazer
A resposta recomendada permanece baseada em práticas conhecidas: manter inventário de versões, acompanhar alertas dos projetos usados, aplicar correções com prioridade e reduzir a exposição de serviços desnecessários. Backups testados, monitoramento de tráfego e planos de resposta também se tornam mais importantes quando o tempo para reagir diminui.
A IA pode favorecer os dois lados da disputa. Para defensores, ela encontra problemas antes invisíveis e ajuda a preparar testes e correções. Para atacantes, pode acelerar a busca por alvos e a adaptação de técnicas. O resultado dependerá de quem consegue agir primeiro e de quão bem a divulgação das falhas é coordenada.
Fontes
- Reuters — entrevistas com profissionais de cibersegurança
- VulnCheck — análise sobre descoberta e exploração de vulnerabilidades com IA
- OpenAI — coordenação da resposta às falhas do PHP
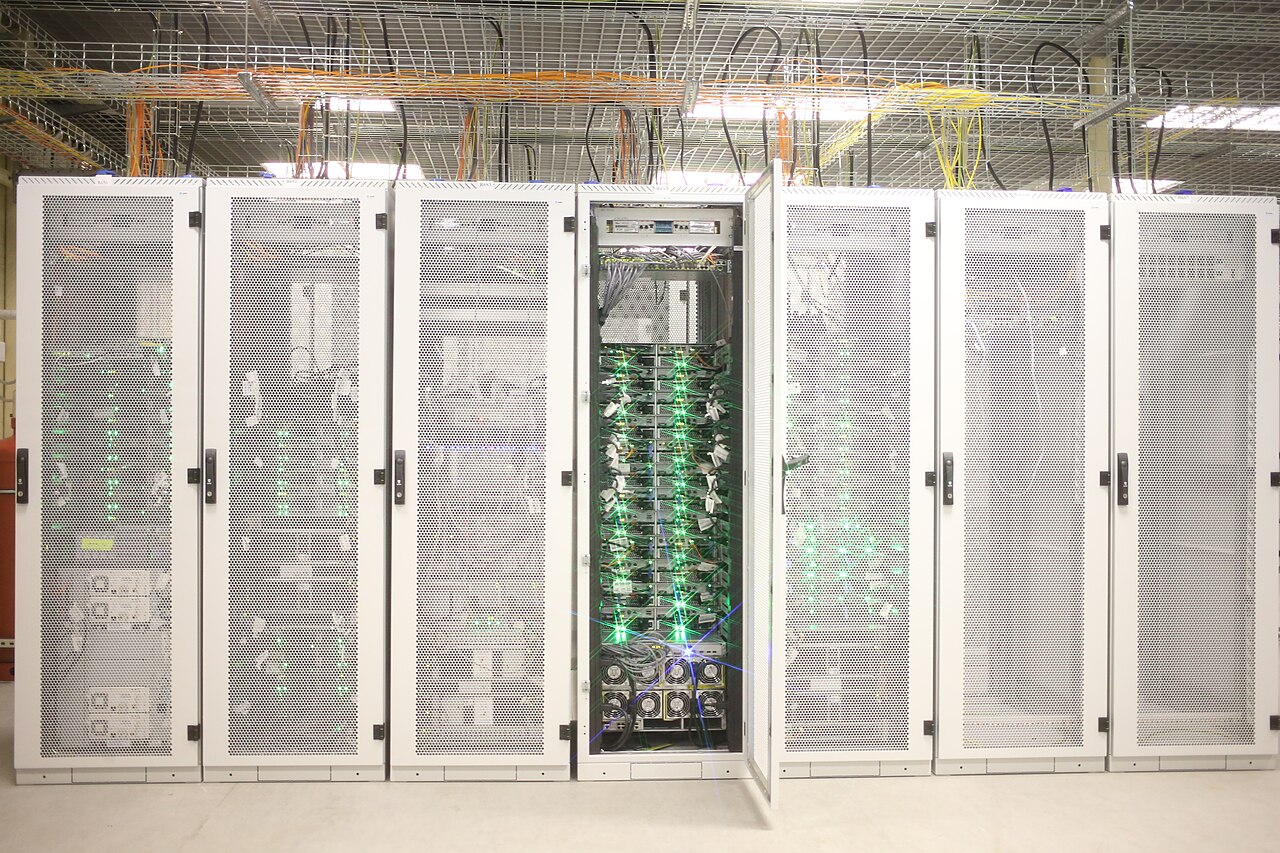
Imagem de arquivo: racks de servidores em um centro de dados. Crédito: Iqdata.center/Wikimedia Commons, licença CC BY-SA 4.0.